Selasa, 18 Agustus 2015

Menggunakan metode Occam’s Razor, Alexiou Principle & Menganalisa Masalah menggunakan (5W+1H) dalam salah satu contoh kasus Ann Skips Bail

Occam’s Razor


Occam’s Razor pertama kali muncul justru dalam karya, Sir William Rowan Hamilton (1805–1865), ditahun 1852. 6 abad setelah William Ockham wafat. Occam’s Razor kini sangat populer digunakan dalam berbagai cabang keilmuan. Mulai dari kedokteran, biologi, fisika sampai kepada filsafat dan teknologi. Occam’s Razor menjadi pilar pemikiran populer karena ‘simplicity’ sendiri menawarkan opsi yang lebih praktis. Kalau misalnya ada dua teori untuk menjelaskan satu fenomena. Dan yang satu lebih ‘simple’ daripada satunya, maka yang ‘simple’ cenderung yang diadopsi. Semata karena ia menawarkan penjelasan yang lebih mudah dan praktis. Walaupun Occam’s Razor diperdebatkan karena mitos ‘simplicity’ bukanlah kesempurnaan. Albert Einstein sendiri di tahun 1933 memperingatkan bahwa “"Theories should be as simple as possible, but no simpler." Namun uniknya Occam’s Razor bertahan hingga kini, menjadi sebuah disiplin untuk berpikir sederhana. Tak heran apabila muncul kemudian sebuah ungkapan populer KISS principle yaitu “Keep it Simple, Stupid”.

Occam menyayakan bahwa: “Plurality should not be posited without necessity“, artinya semua asumsi yang banyak, berlebihan, atau kompleks seharusnya tidak diungkapkan ketika berargumentasi ketika ada asumsi lain yang lebih sederhana, lebih sedikit jumlahnya dan bisa diuji secara empirik. Memang mungkin bahwa asumsi yang jumlahnya sedikit itu bukan sesuatu yang lebih benar secara asbolut, tapi asumsi yang sederhana ini jelas merupakan jalan terbaik untuk membangun suatu argumentasi ilmiah yang logis dan teruji.

Pengertian kata “razor” yang berarti silet mengandung makna bahwa asumsi yang berjumlah banyak, kompleks dan susah teruji sebaiknya “dicukur” atau dibuang, dan gunakan hanya asumsi yang sederhana, berjumlah sedikit dan bisa diuji. Sekarang kita gunakan prinsip Occam’s Razor ini dalam berargumentasi agar memberikan deskripsi yang lebih bagus tentang makna penggunaannya.


Alexiou Principle

Alexiou Principle merupakan Prinsip Investigasi yang dibuat oleh Mike Alexio, ada 4 metode yang digunakan :

1. What question are you trying to answer?
2. What data do you need to answer that question?
3. How do you extract that data?
4. What does that data tell you?


5w1h

kasus ini menggunakan pendekatan metode 5w1h diantaranya;
  • Who (siapa)
Merupakan pertanyaan yang akan mengandung fakta yang berkaitan dengan setiap orang yang terkait langsung atau tidak langsung dengan kejadian. Disni akan terliha, nama-nama yang terlasuk dalam lingkup berita yang seadang dibicarakan.
  • What (apa)

Merupakan pertanyaan yang akan menjawab apa yang terjadi dan akan mendorong wartawan untuk mengumpulkan fakta yang berkaitan dengan hal-hal yang dilakukan oleh pelaku maupun korban dalam suatu kejadian.
  • Why (mengapa)

Akan menjawab latar belakang atau penyebab kejadian. Meski jarang, why bisa dipakai untuk membuka sebuah berita atau menjadi lead berita.

  • Where (dimana)

Menyangkut tempat kejadian. Tempat kejadian bisa tertulis detail atau hanya garis besarnya saja. Biasanya, bila berita berasal dari tempat terkenal, maka penulisannya tidak terlalu mendetail.

  • When (Bilamana)
Menyangkut waktu kejadian. Waktu yang tertera tidak sebatas tanggal, tapi dapat ditulis hari, jam, bahkan menit saat berlangsung sebuah kejadian.
  • How (bagaimana)

Akan memberikan fakta mengenai proses kejadian yang diberikan. Bisa menceritakan alur kejadian bahkan suasana saat suatu kejadian yang diberitakan tengah berlangsung.


Soal Contoh Kasus

Soal ini merupakan contoh kasus soal kontes yang ada di http://forensicscontest.com/.
Anda penyidik forensik. Misi Anda adalah untuk mencari tahu apa Ann email, di mana dia pergi, dan memulihkan bukti termasuk:

1. What is Ann’s email address?
2. What is Ann’s email password?
3. What is Ann’s secret lover’s email address?
4. What two items did Ann tell her secret lover to bring?
5. What is the NAME of the attachment Ann sent to her secret lover?
6. What is the MD5sum of the attachment Ann sent to her secret lover?
7. In what CITY and COUNTRY is their rendez-vous point?
8. What is the MD5sum of the image embedded in the document?

Tool yang digunakan dalam Investigasi kasus ini ialah software Wireshark yang menganalisa file.pcap

1. Pertama buka wireshark yang dan pilih file.pcap


beikutnya follow tcp stream pada ip address 192.168.1.159.


disini soal no 1 telah terjawab dimana email yang digunakan Ann's adalah sneakyg33@aol.com. tetapi password yang digunakan Ann's pada sneakyg33@aol.com masih terenkripsi Base64. maka dari itu diperlukan suatu website yang dapat memecahkan enkripsi tersebut agar password yang digunakan oleh Ann' tersebut muncul. website yang dapat digunakan contohnya https://www.base64decode.org/ website tersebut dapat menerjemahkan enkripsi Base64.

dan terlihat bahwa enkripsi base64 pada authentic login NTU4cjAwbHo= pada wireshark adalah 558r00lz
jawaban soal no 2 telah terjawab yaitu 558r00lz.

soal no 3 yaitu What is Ann’s secret lover’s email address?. soal tersebut dapat dijawab dengan cara mencari satu persatu pada ip address pada file.pcap pada wireshark
dan pada ip address source 192.168.1.159 ke destination 64.12.102.142 terlihat email dari Ann's kepada cinta rahasianya ialah mistersecretx@aol.com


untuk soal no 4 yaitu What two items did Ann tell her secret lover to bring? yaitu melihat lagi source 192.168.1.159 ke destination 64.12.102.142 dengan men-scroll kebawah dan terlihat percakapan antara Ann' kepada cinta rahasianya yaitu Hi sweetheart! Bring your fake passport and a bathing suit. jadi barang yang Ann' suruh kepada cinta rahasianya yaitu fake passport and a bathing suit.


untuk soal 5 yaitu What is the NAME of the attachment Ann sent to her secret lover? apakah nama file yang dikirimkan Ann kepada cinta rahasianya, yaitu dengan cara cukup men-scrool kebawah follow tcp stream source 192.168.1.159 ke destination 64.12.102.142 dan ditemukan hasil berikut ada follow tcp stream.


dan terlihat nama file yang dikirim oleh Ann' adalah secretrendezvous.docx

dan untuk menjawab soal 6 membutuhkan bantuan software lain, yaitu Notepad ++ dan Hashclac

dengan mengambil bagian UEsDBBQABgAIAAAAIQDleU dan seterusnya ke dalam notepad ++


ctrl a pada halaman tersebut dan gunakan base64 decode dengan cara Plugins>MIME Tools>Base64 Decode. dan didapat hasil berikut ini ctrl a pada halaman tersebut, copy dan paste ke Hashcalc
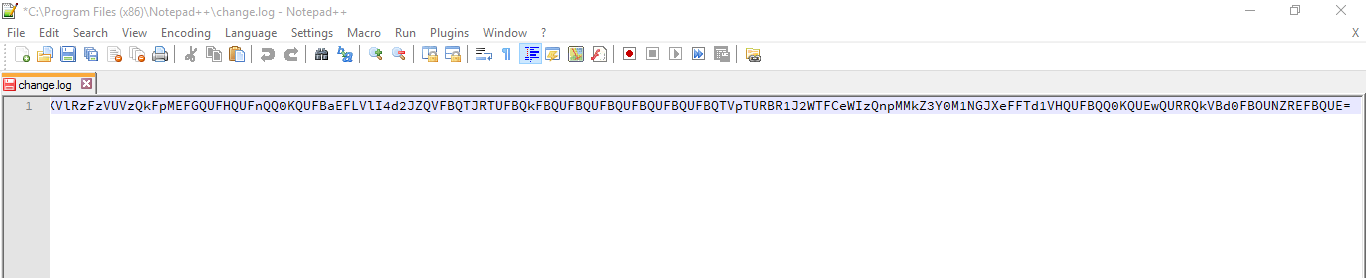


pada hashcalc pilih data format lalu text string dan didapat hasil berikut;


Terlihat bahwa md5 pada file tersebut adalah b4239620009ebfcf02ad15bf13dade9a

soal no 7 adalah In what CITY and COUNTRY is their rendez-vous point?
map berikut menunjukan tempat untuk membukikan barang tersebut akan dikirim yaitu di Playa Del Carmen, Mexico.


soal no 8 What is the MD5sum of the image embedded in the document? sama dengan soal no 5 yaitu dengan melihat MD5SUM pada gambar yang dikirim yaitu f218a5c2ec2a242e483807d24d24aaae


Sumber 


Senin, 17 Agustus 2015

Perjalanan Study Tour Ke Bandung


Kegiatan study tour merupakan kegiatan yang termasuk wajib dalam perkuliahan, demi menunjang pengalaman mahasiswa untuk belajar dan memiliki pengalaman. ahasiswa UII jurusan Forensika Digital angkatan IX dan X,  melakukan study tour ke Bandung. pada tanggal 13 juni 2015 peserta study tour yang terdiri dari kurang lebih 37 orang, dan di ketuai oleh Direktur Program Studi Pak Yudi Prayudi,. M.kom beserta rombongan, memulai perjalanan ke bandung dari kampus UII pada pukul 18.40 waktu setempat. Di dalam perjalanan kami ini, kami menempuh waktu perjalanan kurang lebih 10 jam perjalanan. Setelah memasuki daerah jawa barat, kami singgah di tempat peristirahan dan di lanjutkan ke tempat utama kami yaitu kampus ITB-Korea Cyber Security Research & Development Center tepatnya di jalan Jatinangor Bandung. Dan kami pun di sambut hangat oleh rekan-rekan di ITB yang diwakili oleh pak Dr.Ir. Yudi Satria Gondokaryono yang menjabat sebagai Director Of Information System and Technology ITB. 
Dr. Ir . Yudi Satria Gondokarayno menjelaskan info tentang kampus tersebut yang memiliki luas tanah sekitar 60 hektar dan pengalaman beliau selama dalam meniti karir, contohnya beliau pernah melakukan pengembangan pada suatu sistem pada pesawat terbang dan sekaligus penerbangan pertama yang di miliki maskapai penerbangan pertama di Indonesia. Dan dia berpendapat bahwa kerja sama antara korea dan Indonesia dalam membangun kampus ITB-Korea Cyber Security Research & Development Center tersebut merupakan suatu alibi dalam mendapatkan suatu data-data rahasia yang dimiliki oleh Indonesia, tetapi beliau tidak memberikan data tersebut karena dia berpendapat hal tersebut sangat berbahaya bila data tersebut jatuh ke negara lain.
Begitu pula tindak kejahatan cyber dalam dunia bisnis yang mengalami kerugian sebanyak $ 188,242 diantaranya termasuk dalam aksi kejahatan dalam  ;

1. Payment card numbers/data
2. Authentication credential
3. Copyrighted material
4. Medical records
5. Classified information
6. Bank account details
7. Personal information
8. System Information
9. Sensitive organizational data
10. Trade secrets

Pemerintah harusnya mempersiapkan sumber daya manusia yang capable, mengembangkan dan memelihara cybersecurity workforce yang kompetitif dan mampu bersaing secara global.
Program peningkatan kapabilitas SDM  dalam bidang keamanan siber dapat di bagi dalam 3 komponen yaitu ;


Selanjutnya perjalanan kami di lanjutkan dengan menghandiri persentasi PT Bounga Solusi Informatika. Bounga Solusi Informatika sendiri berbasis di Bandung - Indonesia dan didirikan pada tahun 2002, perusahaan yang bereputasi baik dan dapat diandalkan dalam menyediakan berbagai solusi di bidang perangkat lunak (software) dan perangkat keras (hardware) untuk kebutuhan digital forensik dan mobile system, infrastruktur IT, serta pengawasan armada kendaraan berbasis Global Positioning System (GPS) di Indonesia.

Pesatnya perkembangan dunia teknologi informasi di seluruh aspek kehidupan, menjadikan teknologi informasi sebagai kebutuhan yang harus dipenuhi. Kebutuhan efisiensi waktu dan biaya menyebabkan setiap pelaku usaha harus menerapkan teknologi informasi dalam lingkungan kerja. Penerapan teknologi informasi dalam perusahaan akan memudahkan operasional perusahaan serta optimalisasi kinerja dalam upaya memperoleh keuntungan bagi perusahaan.

Saat Teknologi Informasi berkembang semakin maju, Bounga Solusi Informatika mengambil peran penting sebagai penyedia solusi yang terpercaya. Dengan demikian, secara tidak langsung, juga berperan sebagai entitas yang memicu dan mengawal masyarakat dalam memanfaatkan perkembangan teknologi yang semakin pesat. Bounga Solusi Informatika berkomitmen untuk dapat memberikan solusi yang terbaik baik masyarakat sehingga pemanfaatan teknologi dapat berjalan secara optimal dan memberikan manfaat.

berikut contoh hardware yang dimiliki oleh PT Bounga Solusi Informatika dalam hal akuisisi perangkat lunak.


Persentasi tersebut menjelaskan berbagai masalah dalam dunia forensik yang mencakup masalah ditemukan berupa barang bukti digital. Suatu contoh kasus yang disampikan oleh bang Rahmad dalam suatu kasus yang di alami oleh Germangwing. Yang dimana kasus tersebut disebabkan karena aksi bunuh diri seorang pilot dalam menabrakan pesawatnya, ahli forensic telah melakukan analisa kebeberapa perangkat elektronik yang di miliki oleh pilot dan ahli forensic menemukan bahwa ternyata pilot tersebut pernah mencari suatu pencarian dimana di web browser bagaimana melakukan penabrakan pesawat dan berbagai masalah lainnya yang menyangkut masalah bukti digital dan cara langkah-langkah suatu akuisisi yang sering diterapkan di PT.Bounga.
Selanjutnya pemaparan yang di sampaikan oleh Hendri Juwanto yang merupakan perwakilan penyidik Cybercrime direktorat Reserse Polda Jabar yang menjelaskan beberapa penanganan dalam menangani kasus kejahatan cyber, termasuk dalam mekanisme bagaimana mendapatkan komunikasi antar percakapan dalam aplikasi bbm, mengingat aplikasi bbm ialah aplikasi chatting yang memiliki server diluar negeri, maka dari itu dalam mendapatkan percakapan dalam media social bbm tersebut harus menggunakan surat pengajuan dari pihak kepolisian ke luar negeri.
Setelah mengikuti persentasi tersebut rombongan kami melanjutkan suatu perjalanan ke tempat objek wisata alun-alun kota bandung dan sekitar kurang lebih 3 jam pada pukul 22.00 melajutkan perjalanan untuk pulang ke Jogjakarta.

Sabtu, 15 Agustus 2015

REKONSTRUKSI RECOVERY FILE MENGGUNAKAN SOFTWARE RECUVA


1. SOAL

Buatlah rekonstruksi recovery file yang berada dalam sub folder dalam sistem operasi windows.

  • Siapkan file: doc, ppt, mkv, zip rar, dan simpan dalam folder.
  • Lakukan analisis dan proses dari recovery data-data tersebut.
  • Tuliskan dalam format written formal report.


Hasil Rekonstruksi dapat di download di link berikut ;


https://www.dropbox.com/s/obaz8l1jbg8adub/tugas.doc?dl=0


Rancangan Chain of Custody

CHAIN OF CUSTODY

Chain of Custody adalah suatu proses dimana proses tersebut adalah suatu pendokumentasian barang bukti, yang ditemukan di TKP yang meliputi semua kronologi suatu barang bukti elektronik. Dalam menangani sebuah kasus, seorang investigator harus  membuat Chain of custody tersebut harus dijaga tingkat keasliannya sesuai dengan kondisi ketika pertama kali ditemukan.

Sebelum membuat suatu rancangan Form Chain of Custody, sebaiknya melihat form Chain of Custody dari beberapa sumber sebagai acuan dalam membuat form Chain of Custody sendiri.

Berikut sumber  yang dijadikan acuan dalam membuat Chain of Custody ;
1. http://www.nist.gov/
2. http://www.upenn.edu/computing/security/chain/
3. www.epa.gov
4. https://www.ncjrs.gov/pdffiles1/nij/199408.pdf


FORM CHAIN OF CUSTODY

BUKTI / DOKUMENTASI
No.kasus :
Nomor ID Investigasi :

Lokasi :
Nama, Title dan no. kontak penerima :
Alamat :

Form Prosedur Pemeriksaan

Nama
Model/Nomor Seri
Akuisisi
Keterangan


Form 1  Penerimaan Barang Bukti Elektronik

IT Centrum UII
Konsentrasi Forensika Digital
Formulir I
Pengumpulan Barang Bukti Elektronik


Asal Barang Bukti1) :
Polrestabes

Yang Menyerahkan2)
Yang Menerima3)

Nama
Tandatangan
Nama
Tandatangan
Tanggal Penerimaan :


1.  Tim Penyidik

1. Ppejabat Pengelolah Barang Bukti

Nomor Takah4) :


2.  

2.  


Deskripsi Singkat Kasus :

Barang Bukti Yang Diterima

Jenis5)
Deskripsi Barang Bukti
1.

2.

3.  

4.


Keterangan :
1)   Direktorat bareskrim/Polda/Polres Metro/Polestabes/Polsek Metro/Polsek dan nama satkernya
2)   Yang menyerahkan barang bukti adalah petugas DFAT Puslabfor
3)   Yang menerima barang bukti adalah point 1)
4)   Nomor takah
5)   Jenis barang bukti elektronik dapat berupa personal Computer (PC), laptop, netbook, tablet, harddisk, handphone, simcard, haarddisk external, flashdisk, digital camera, memory card, audio recorder dan lain-lain.


IT Centrum UII
Konsentrasi Forensika Digital
Formulir II
Penyerahan Barang Bukti Elektronik


Asal Barang Bukti1) :


Yang Menyerahkan2)
Yang Menerima3)

Nama
Tandatangan
Nama
Tandatangan
Tanggal Penerimaan :


1. Tim Forensik

 1. Pejabat Pengelolah Barang Bukti

Nomor Takah4) :


2.

2._______________


Deskripsi Singkat Kasus :

Barang Bukti Yang Diterima

Jenis5)

 1.

 2.

 3.

 4.

 5.


7.

8.

9.

10.


Keterangan :
1)   Direktorat bareskrim/Polda/Polres Metro/Polestabes/Polsek Metro/Polsek dan nama satkernya
2)   Yang menyerahkan barang bukti adalah petugas DFAT Puslabfor
3)   Yang menerima barang bukti adalah point 1)
4)   Nomor takah dari Taud Puslabfor
5)   Jenis barang bukti elektronik dapat berupa personal Computer (PC), laptop, netbook, tablet, harddisk, handphone, simcard, haarddisk external, flashdisk, digital camera, memory card, audio recorder dan lain-lain.


Jumat, 14 Agustus 2015

Peran dari Bukti Digital dalam kasus BTK Dennis Radder

Dennis Rader


Dennis Lynn Rader lahir pada 9 maret 1945, adalah seorang pembunuh yang telah menewaskan 10 orang di daerah kota Wichita dan kansas, antara tahun 1974 dan 1991. Dennis sering di sebut sebagai BTK killer atau BTK strangler. Dinamai seperti itu, karena pembunuhan sadis oleh Rader di lakukan dengan menculik para korban, lalu mengikat serta mencekiknya sampai sekarat, namun ia tak membiarkan korbannya mati, ia akan menunggu hingga korbannya sadar, untuk kemudian dicekiknya lagi. Mempertahankan korban dalam situasi sekarat dan memperkosa si korban yang malang. Setelah itulah, Rader baru menghabisi nyawa korbannya. Pada 2005 Rader dipenjara, dan hingga kini ia masih menjalani hidup di balik jeruji besi.
Dennis melakukan pembunuhan pertama pada tahun 1974, mencekik empat anggota keluarga di rumah mereka. Pada tahun tersebut Dennis mulai mencari ketenaran dalam aksi membunuh, menulis surat dan melaporkan kejahatannya. Kejahatan terakhir adalah tercatat pada tahun 1991, tetapi ia muncul kembali pada tahun 2004 dan terus mencari perhatian media. Dan pada tahun 2005, ia akhirnya tertangkap.

Masa Muda


Saat muda sudah terlihat perilaku  aneh yang terjadi pada Dennis Rader, seperti suka membunuh binatang dan menyimpan pakaian dalam wanita, dengan cara mencuri celana dalam dan memakainya sendiri.
Dennis Rader lulus dari sekolah menengah di Wichita tahun 1963, kemudian pada tahun 1965 dia masuk perguruan tinggi di kansas Wesleyan’College di salina dan hanya bertahan 2 semester saja. Pada tahun 1966, rader bergabung dengan angkatan udara As. Ia mengakhiri pengabdiannya di Angkatan Udara As pada tahun 1970 dan menghabiskan waktunya di Korea, yunani dan turki. Selama 4 tahun aktif di Angkatan Udara AS, Rader memperoleh pangkat sageant dan bekerja di bagian instalasi peralatan antena, ia juga memiliki keahlian dalam menembak.

Dalam penjara County

Dennis Rader dibawa ke ruang interogasi setelah penangkapannya pada 25 Februari 2005. Pada awalnya ia tidak berbicara banyak tentang kejahatan dan jawaban yang diutarkan olehnya tidak sesuai. Waktu diperlihatkan bahwa disk komputer miliknya telah di telusuri dan DNA nya sesuai, ia pun mulai berbicara.
Bahkan, ia tidak bisa berhenti berbicara. Dalam waktu 30 jam ia mengoceh tanpa henti tentang kejahatannya, seolah-olah bangga tentang kejahatan yang di lakukan olehnya.


Peran dari bukti digital dalam pengungkapan kasus BTK Dennis Rader

Dalam aksi pembunuhan yang dilakukan oleh Dennis, Dennis selalu meninggalkan sebuah jejak berupa air mani disekitar jasad korban. Tidak sampai disitu, dengan bangganya dennis pun memberikan suatu petunjuk di kepolisian, bahwa BTK itu  bukti digital dalam pengungkapan kasus Dennis Rader ialah sebuah floopy disk. Polisi melihat metadata dari dokumen yang terdapat pada floopy disk tersebut.

Bukti elektronik yang didapatkan adalah berupa floppy disk yang di dalamnya berisi bukti digital berupa file dengan pesan this is a test. Polisi melihat metadata dari dokumen tersebut. Selain nama Dennis, keterangan yang muncul adalah nama gereja, yaitu Christ Lutheran Church. Dari petunjuk inilah polisi bergerak untuk melacak seseorang bernama Dennis dengan cara melakukan pencarian di internet terhadap Christ Lutheran Church dan menemukan website gereja tersebut. Di dalam website gereja ternyata terdapat nama Dennis Rader sebagai ketua dewan gereja.

Bukti digital yang berikutnya adalah rekaman video keamanan di Toko Home Depot yang menunjukkan bahwa BTK menggunakan Jeep Grand Cherokee warna hitam ketika meninggalkan paket di truk pickup milik pegawai Toko “Home Depot”.

Sumber

http://murderpedia.org/male.R/r/rader-dennis.htm

http://www.biography.com/people/dennis-rader-241487

http://www.kansas.com/news/local/crime/article2514060.html