Senin, 24 Agustus 2015

Problem, Solusi dan kesimpulan berdasarkan pada paper MEMBANGUN INTEGRATED DIGITAL FORENSICS INVESTIGATION FRAMEWORK (IDFIF) MENGGUNAKAN METODE SEQUENTIAL LOGIC (Yeni Dwi Rahayu, Yudi Prayudi) dan Problem, Solusi dan kesimpulan berdasarkan pada paper Common Phases Of Computer Forensics Investigation Models (Yunus Yusoff, Roslan Ismail and Zainuddin Hassan)


Problem, Solusi dan kesimpulan berdasarkan pada paper MEMBANGUN INTEGRATED DIGITAL FORENSICS INVESTIGATION FRAMEWORK (IDFIF) MENGGUNAKAN METODE SEQUENTIAL LOGIC (Yeni Dwi Rahayu, Yudi Prayudi)


Abstrak
DFIF (Digital Forensics Investigation Framework )telah banyak berkembang sejak tahun 1995, namun belum ada DFIF standart yang digunakan oleh para penyidik (investigator). Penggunaan DFIF yang berbedabeda akan menyebabkan pembuktian yang dihasilkan sulit diukur dan dibandingkan. Sedangkan dalam kenyataannya  persidangan selalu melibatkan lebih dari satu pihak untuk pembuktikan sebuah fakta persidangan. Pengukuran dan pembandingan akan muncul ketika salah satu pihak tidak puas atas hasil pembuktian pihak yang lain. DFIF yang telah banyak berkembang tentu memiliki tujuan masing-masing. Namun belum adanya DFIF standart dari sekian banyak DFIF nyatanya juga menimbulkan masalah baru. Oleh karena itu perlu adanya DFIF standart yang dapat mengakomodir DFIF yang telah hadir sebelumnya. Metode Sequential Logic merupakan metode yang memiliki keterikatan atas latar belakang masukan terhadap keluarannya. Metode ini memiliki karakteristik yang dapat merekam histori dari masukan, sehingga dapat diasumsikan metode tersebut dapat melihat urutan DFIF sebelumnya untuk membentuk DFIF yang baru. Penelitian ini menghasilkan DFIF baru yang diharapkan dapat menjadi standart metode penyelidikan para penyidik. DFIF  yang dihasilkan dalam penelitian ini disebut sebagai Integrated Digital Forensics Investigation Framework (IDFIF) dikarenakan telah memperhitungkan DFIF sebelumnya. DFIF yang telah ada sebelumnya dapat di akomodir IDFIF dengan menggunakan Metode Sequential Logic. 

Problem
Dalam menghasilkan suatu kerangka metode investigasi, seorang investigator harus melakukan suatu perubahan atau pembaruan dalam menghasilkan kerangka metode yang baru dan dijadikan standarisasi dalam melakukan  suatu metode penyelidikan antar sesama penyidik, agar tidak terjadi suatu hal yang saling bertolak belakang antar sesama penyidik dalam melakukan penyelidikan. 

Solusi
Penelitian pada paper tersebut menghasilkan metode investigasi yang diharapkan dapat menjadi standart metode penyelidikan DFIF  yang dihasilkan dalam penelitian tersebut sebagai Integrated Digital Forensics Investigation Framework (IDFIF) dikarenakan telah memperhitungkan DFIF sebelumnya. DFIF yang telah ada sebelumnya dapat di akomodir IDFIF dengan menggunakan Metode Sequential Logic. Metode Sequential Logic merupakan metode yang memiliki keterikatan atas latar belakang masukan terhadap keluarannya. Karakteristiknya yang dapat merekam histori dari masukan, sehingga dapat diasumsikan metode tersebut dapat melihat urutan DFIF sebelumnya untuk membentuk DFIF yang baru.

Metode DFIF dimulai pada tahun 2010, dan dapat dilihat pada tabel berikut ini.
No
Nama
Peneliti
Tahun
∑Tahapan
1
A Generic Framework for Network Forensics
Emmanuel S. Pill, R C Joshi, Rajdeep Niyogi
2010
9
2
The Proactive and Reactive Digital Forensics Investigation Process
Alharbi, Weberjahnke, & Traore
2011
11
3
Generic Computer Investigation Model
Yusoff, Y., Ismalil, R, & Hassan, Z
2011
12
4
Systematic Digital Forensic Investigation Model
Ankit Agarwal, Megha Gupta, Saurabh Gupta & Prof. (Dr.) S.C. Gupta
2011
12
5
Hybrid evidence investigation
K. Vlachopoulos, E. Magkos and V. Chrissikopoulos
2012
12
6
DFIF for cloud Computing
Ben Martini, KimKwang Raymond Choo

2012
4


IDFIF        = { Pre-Process→ Proactive→Reactive→Post-Process }
Dimana,
Pre-Process ={Notification→ Authorization→ Preparation}
Proactive = { Proactive Collection → Crime Scene Investigation→Proactive
 preservation→Proactive Analysis→Preliminary Report→Securing the Scene→Detection of  Incident / Crime}
dimana,
Proactive Collection = { Incident response volatile collection and Collection of Network Traces}
Crime  Scene Investigation = {Even triggering function & Communicating Shielding→ Documenting the Scene}
Reactive ={Identification→Collection & Acquisition→Preservation→Exami nation→Analysis→Presentation}
Dimana,
Identifiacation={Survey→Recognition}
Preservation={Tranportation→Storage}
Post-Process ={Conclusion→Reconstruction→ Dissemination}

Konstruksi tersebut dapat diilustrasikan pada gambar berikut :


Gambar  IDFIF Flow 

IDFIF ini terbagi menjadi empat tahapan yakni Pre-Process, Proactive, Reactive dan PostProcess.  Tahapan Pre-Process merupakan tahapan permulaan yang meliputi Notification yakni pemberitahuan pelaksanaan investigasi ataupun melaporkan adanya kejahatan kepada penegak hukum. Authorization merupakan tahapan 
mendapatkan hak akses terhadap barang bukti dan status hukum proses penyelidikan. Yang terkhir dari tahap ini adalah preparation yakni tahap persiapan yang meliputi ketersediaan alat, personil dan berbagai hal kebutuhan penyelidikan. 
Dalam tahapan Proactive terdapat tujuh tahapan pendukung yakni : 

a. Proactive Collecction merupakan tindakan cepat mengumpulkan barang bukti di tempat kejadian perkara. Tahapan ini termasuk Incident response volatile collection and Collection of Network Traces. Incident response volatile collection sendiri merupakan mekanisme penyelmatan dan pengumpulan barang bukti, terutama yang bersifat volatile. Sedangkan Collection of Network Traces adalah mekanisme pengumpulan barang bukti dan melacak rute sampai ke sumber barang bukti yang berada dalam jaringan. Tahapan ini juga memperhitungan keberlangsungan sistem dalam pelakasanaan pengumpulan barang buktinya. 

b. Crime Scene Investigation sendiri terdiri dari tiga tahapan pokok yakni Even triggering function & Communicating Shielding dan Documenting the Scene. Tujuan pokok dari tahapan ini adalah mengolah tempat kejadian perkara, mencari sumber pemicu kejadian, mencari sambungan komunikasi atau jaringan dan mendokumentasikan tempat kejadian dengan mengambil gambar setiap detail TKP.  

c. Proactive preservation ini adalah tahapan untuk meyimpan data/kegiatan yang mencurigakan melalui metode hashing. 

d. Proactive Analysis  adalah tahapan live analysis terhadap barang temuan dan membangun hipotesa awal  dari sebuah kejadian. 

e. Preliminary Report, merupakan pembuatan laporan awal atas kegiatan penyelidikan proaktif yang telah dilakukan.  

f. Securing the Scene di tahap ini dilakukan sebuah mekanisme  untuk mengamankan TKP dan melindungi integritas barang bukti. 

g. Detection of Incident / Crime, di tahap ini adalah tahap untuk memastikan bahwa telah terjadi pelanggaran hukum berdasarkan premilinary report yang telah dibuat. Dari tahapan ini diputuskan penyelidikan cukup kuat untuk dilanjutkan atau tidak. 
Tahapan Reactive merupakan tahapan penyelidikan secara tradisional meliputi Identification, Collection & Acquisition, Preservation,  Examination, Analysis dan Presentation. Tahapan Post-Process merupakan tahap penutup investigasi. Tahapan ini mengolah barang bukti yang telah digunakan sebelumnya. Tahapan ini meliputi mengebalikan barang bukti pada pemiliknya, menyimpan barang bukti di tempat yang aman dan melakukan review  pada investigasi yang telah dilaksanakan sebagai perbaikan pada penyelidikan berikutnya.


Kesimpulan
Dalam DFIF (Digital Forensics Investigation Framework), harus mempunyai standarisasi secara bersama oleh para penyidik dalam pengembangan suatu DFIF. Agar tidak saling terjadi perbedaan pendapat dalam hal penyelidikan terutama dalam pengadilan. Metode sequential logic menurut saya sangat tepat dalam standarisasi penyidikan yang tepat, hal tersebut karena didukung oleh tujuh tahapan Proactive  yang diantaranya Proactive Collecction, Crime Scene Investigation, Proactive preservation, Proactive Analysis, Preliminary Report, Securing the Scene, Detection of Incident / Crime dan tahapan reactive meliputi Identification, Collection & Acquisition, Preservation,  Examination, Analysis dan Presentation.


Problem, Solusi dan kesimpulan berdasarkan pada paper Common Phases Of Computer Forensics Investigation Models (Yunus Yusoff, Roslan Ismail and Zainuddin Hassan)

ABSTRAK
Berkembangnya  kriminal menggunakan informasi digital sebagai sasaran surat perintah untuk cara terstruktur dalam berurusan dengan mereka. Sejak tahun 1984 ketika proses formal telah diperkenalkan, besar sejumlah proses investigasi forensik komputer baru dan ditingkatkan telah dikembangkan. Didalam kertas, kami meninjau proses penyidikan karena beberapa yang telah diproduksi sepanjang tahun dan kemudian mengidentifikasi proses umum bersama. Mudah-mudahan, dengan identifikasi umum Proses beling, itu akan membuat lebih mudah bagi pengguna baru untuk memahami proses dan juga untuk melayani sebagai konsep yang mendasari dasar untuk pengembangan satu set baru proses. Berdasarkan umum proses bersama, kami mengusulkan komputer forensik Model investigasi generik, yang dikenal sebagai GCFIM.

USULAN YANG DIKEMUKAKAN
Berdasarkan penelitian kami dari model investigasi lainnya, tidak dibahas dalam sini, masing-masing fase mereka dianjurkan juga dapat ditempatkan dalam setidaknya salah satu fase generik di atas. Oleh karena itu, kami mengusulkan proses penyidikan generik di bawah ini, dikenal sebagai Generic Model Komputer Investigasi Forensik (GCFIM). Gambar di bawah ini, menggambarkan GCFIM diusulkan.


Gambar Komputer Generic Model Investigasi Forensik (GCFIM)

Tahap 1 dari GCFIM dikenal sebagai Pre-Proses. Tugas yang dilakukan dalam fase ini berhubungan dengan semua karya yang perlu dilakukan sebelum penyelidikan aktual dan pengumpulan resmi data. Di antara tugas-tugas yang akan dilakukan memperoleh persetujuan dari otoritas yang relevan, menyiapkan dan setting-up dari alat yang akan digunakan, dll

Tahap 2 dikenal sebagai Akuisisi & Pelestarian. Tugas yang dilakukan di bawah fase ini terkait dengan mengidentifikasi, memperoleh, mengumpulkan, mengangkut, menyimpan dan melestarikan data. Secara umum, fase ini adalah di mana semua data yang relevan ditangkap, disimpan dan dibuat tersedia untuk tahap berikutnya.

Tahap 3 dikenal sebagai Analisis. Ini adalah utama dan pusat proses penyelidikan forensik komputer. Ini memiliki paling banyak fase dalam kelompoknya sehingga mencerminkan fokus kebanyakan model Ulasan memang pada tahap analisis Berbagai jenis analisis yang dilakukan pada data yang diperoleh untuk mengidentifikasi sumber kejahatan dan akhirnya menemukan orang yang bertanggung jawab dari kejahatan.

Tahap 4 dikenal sebagai Presentation. Temuan dari tahap analisis didokumentasikan dan disampaikan kepada otoritas. Jelas, fase ini sangat penting sebagai kasus tidak hanya harus disajikan dalam cara yang dipahami oleh pihak yang disajikan untuk, itu juga harus didukung dengan bukti-bukti yang memadai dan dapat diterima. Output utama dari tahap ini adalah baik untuk membuktikan atau menyangkal tindak pidana yang dituduhkan

Tahap 5 dikenal sebagai Post-Process. Fase ini berkaitan dengan penutupan yang tepat dari latihan penyelidikan. Digital dan bukti fisik harus benar dikembalikan kepada pemilik yang sah dan disimpan di tempat yang aman, jika perlu. Ulasan dari proses investigasi harus dilakukan agar pelajaran dapat dipelajari dan digunakan untuk perbaikan penyelidikan masa depan.

Alih-alih bergerak secara berurutan dari satu fase ke yang lain, kemampuan untuk kembali ke fase sebelumnya harus selalu hadir. Kita berhadapan dengan situasi yang senantiasa berubah dalam hal kejahatan adegan (fisik dan digital), alat investigasi yang digunakan, alat kejahatan yang digunakan dan tingkat keahlian untuk para peneliti. Dengan demikian, itu banyak diinginkan untuk dapat kembali ke fase sebelumnya yang telah kita lakukan, tidak hanya untuk memperbaiki kelemahan tetapi juga untuk mendapatkan hal-hal baru / informasi.

KESIMPULAN
Proses forensik digital adalah proses ilmiah dan forensik diakui yang digunakan dalam forensik digital investigasi. Peneliti Forensik Eoghan Casey mendefinisikan sebagai sejumlah langkah dari peringatan insiden yang asli melalui pelaporan temuan. Proses yang digunakan didalam komputer dan ponsel dalam penyelidikan forensik, utamanya terdiri dari tiga langkah: Akuisisi, Analisis dan Pelaporan. Ketika kita melihat Paper Common Phases Of Computer Forensics Investigation Models dari Yunus Yusoff, dkk. Tahapan-tahapan yang ditawarkan dalam model tersebut, sudah sangat lebih dari cukup untuk para investigator.

Namun sebenarnya sudah banyak upaya untuk mengembangkan model proses (baik dari paper pertama dan paper kedua diatas), tetapi sejauh ini tidak ada yang telah diterima secara universal. Alasannya mungkin karena fakta bahwa banyak dari model proses yang dirancang khusus untuk lingkungan atau kalangan tertentu, seperti penyidik, jaksa dan penegakan hukum yang lainnya.


SUMBER

Paper dari Yeni Dwi Rahayu, Yudi Prayudi. Membangun Integrated Digital Forensics Investigation Framework (IDFIF) Menggunakan Metode Sequential Logic
Paper dari Yunus Yusoff, Roslan Ismail and Zainuddin Hassan. Common Phases Of Computer Forensics Investigation Models
Paper dari Ritu Agarwal, Suvarna Kothari. Review of Digital Forensic Investigation Frameworks




Kamis, 20 Agustus 2015

Anti Forensik

    Anti forensic merupakan kejahatan yang dapat mengelabuhi suatu digital forensic, sebutan lainnya yaitu musuh dari digital forensic, seorang ahli forensic tidak mendapatkan bukti-bukti yang akurat dalam menganalisa sebuah kasus, karena akibat ulah dari ahli anti forensic. sebuah ilmu pasti selalu ada tandingannya. Demikian juga digital forensik yang dikatakan 'sakti' menguak sebuah kasus melalui barang bukti digital. Digital forensik pun punya musuh, anti forensik. Ini adalah teknik untuk mengelabui digital forensik, mereka yang terjun ke dunia anti forensik memahami empat kunci untuk melawan digital forensik. Yakni memahami enkripsi, bagaimana menyembunyikan informasi, menghapusnya secara sempurna dan mengetahui seluk-beluk teknik hacking. Kalau anti forensik dipahami dengan baik oleh seorang kriminal. Itu akan menyulitkan untuk melakukan investigasi digital forensic. 
Anti forensik merupakan  suatu metode untuk membuat Pelaku  forensics investigator  kesulitan dalam  melaksanakan tugasnya.

Anti Forensik memiliki 3 kategori metode;
1. Menghilangkan jejak
2. Menyembunyikan bukti
3. Menghancurkan bukti

Berikut beberapa istilah dari anti forensic :

Unrecoverable Dellete: Beberapa file atau data yang telah kita hapus dari Drive, Memory Card atau Flash Disk dapat dikembalikan menggunakan tool recovery data, misalnya: GetDataBack, Recuva, dsb. Maka bisa jadi ada kemungkinan beberapa data rahasia yang telah terhapus dapat dibaca oleh orang lain. Untuk mengantisipasinya kita dapat menggunakan tool file deleter, atau file shreder, dengan begitu data yang telah kita hapus tidak akan dapat di recovery lagi. Kita bisa cari aplikasi seperti itu lewat internet.

Penyembunyian File: Menyembunyikan data rahasia, mungkin salah satu solusi yang dapat kita lakukan. Ada beberapa program yang dapat kita gunakan untuk melakukannya, seperti Folder Lock, Hide My Folder, dll.

Hash Collision: Hash adalah suatu  identitas file yang “berbentuk” algoritma. Nah, dengan hash ini ahli forensik menggunakannya sebagai integritas suatu file, dengan begitu ahli forensik dapat membandingkan suatu file adalah asli atau telah di-edit. Ada beberapa program untuk memodifikasi hash, seperti hex editor, Reshacker, eXpress Timestamp Toucher, dsb.
Anonymous Internet user: Ada banyak cara untuk menyembunyikan jejak kita di internet, mulai dari yang paling sederhana seperti penghapusan history, penggunaan TOR sebagai bounce, menggunakan IP anonymous antar, hingga menggunakan Virtual Machine Ware pada saat mengeksekusi browser.
Memory Usage: Jumlah pemakaian memory juga akan dioprek oleh ahli forensik untuk menganalisa proses apa saja yang sedang berjalan, penggunaan aplikasi seperti Task Manager, Process Explorer, dll dapat digunakan untuk menganalisanya.

Registry: Di lokasi ini juga akan jadi target operasi ahli forensik untuk mengungkap proses startups, services, dan konfigurasi lain.

Log Events: Pada event viewer tersimpan sejarah penggunaan aplikasi atau aktivitas system, penghapusan log event dapat sedikit menghilangkan jejak. Di dalam event pada antivirus juga tersimpan beberapa aktivitas. Logs USB juga dapat dijadikan sasaran penyelidikan ahli forensik, lokasi dari logs itu tersimpan di dua tempat: Pertama, berada pada file setupapi.log atau setuapi.dev.log di dalam %windir%\ atau %windir%\inf, Kedua terletak di dalam registry editor: My_Computer\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR\.
Secure Data Deletion: adalah salah satu teknik tertua/tradisional dari anti-forensics, suatu metode yang sangat mudah, efisien dan “simple” untuk dilakukan, dibanding dengan berbagai teknik lain seperti enkripsi, “steganography”, modifikasi data, penyembunyian data, dsb. Meskipun resiko untuk diketahui akan relatif lebih mudah, tetapi untuk kegiatan computer rforensic, apabila data yang dibutuhkan tidak didapatkan maka akan mempersulit/memperlambat kegiatannya. Beberapa aplikasi yang bisa anda manfaatkan adalah: srm, wipe, shred, dsb. Sejak 2008 Shred masuk kedalam paket penting dari GNU (GNU coreutils) dan akan membuat secara default terinstall, sehingga anda tidak perlu melakukan instalasi aplikasi Secure Data Deletion lainnya.

Shred: Apa yang dilakukan Shred adalah dengan menulis ulang file secara berulang kali dengan tujuan mempersulit kemungkinan untuk merecover data yang sudah dihapus. Shred, bagaikan pisau bermata dua. Tetapi shred juga memiliki berbagai keterbatasan pada jenis file system tertentu, terkompresi dan yag memiliki dukungan snapshot.

Enkripsi: Enkripsi pada suatu data merupakan cara jadul yang sampai saat ini masih ampuh untuk mengurangi pelacakan bukti digital. Data-data yang dapat di-enkripsi dapat berupa file image, video, dokumen, dll. Ada beberapa program yang dapat kita gunakan, contohnya TrueCrypt, PGP yang dapat mengenkripsi E-mail, bahkan Wireshark yang dapat menghindarkan data kita di intip oleh sniffer pada saat mengakses jaringan.

Steganografi: Sebuah data atau pesan dapat kita sembunyikan di dalam suatu file agar orang lain tidak dapat mengenalinya.

Tujuan Anti Forensik umumnya mencakup dua hal;

Pertama : bagaimana membuat supaya data tidak bias ditemukan atau dibuka, misalnya dengan disembunyikan (hidden), disandikan atau dienkripsi,steganografi,secure delete, dan sebagainya

Kedua: Bagaimana mengupayakan agar andaikata suatu data berhasil ditemukan, maka data tersebut tetap tidak layak sesuai dengan standar hokum, mungkin karena integritasnya sudah rusak dan meragukan-misanlnya saja dengan mengubah tanggal dan sebagainya.
Dari sisi ini, ilmu Anti Forensik pada dasarnya netral karena bisa dipakai sebagai alat mengamankan data, terlepas dari tujuannnya yaitu sebagai penyeimbang atau saling mengisi dengan ilmu computer Forensik yang lebih focus pada upaya mengakses data dan menjaga integritas data.


Sumber

Digital Forensics Explained, Greg Gogolin https://books.google.co.id/books?id=0FTNBQAAQBAJ&pg

http://www.pustakasekolah.com/forensik-dan-anti-forensik.html


Anti Forensik, Eko aryawan https://books.google.co.id/books?isbn=9792788883


Definisi Digital forensics

Definisi Digital forensic dari berbagai sumber beserta kesimpulan ;

No
Sumber
Definisi
1
Digital Forensic Research Workshop in 2001
‘The use of scientifically derived and proven methods towards the preservation, collection, validation, identification, analysis, interpretation, documentation and presentation of digital evidence derived from digital sources for the purpose of facilitating or furthering the reconstruction of events found to be criminal, or helping to anticipate unauthorized actions shown to be disruptive planned operations’.

2
http://www.ehow.com/
‘Digital forensics is a branch of computer science that focuses on developing evidence pertaining to digital files for use in civil or criminal court proceedings. Digital forensic evidence would relate to a computer document, email, text, digital photograph, software program, or other digital record which may be at issue in a legal case’.
3
SY Willassen and SF Mjølsnes (2005)
‘Digital forensics can be defined as the practice of scientifically derived and proven technical methods and tools toward the preservation, collection, validation, identification, analysis, interpretation, documentation and presentation of after-the-fact digital information derived from digital sources for the purpose of facilitating or furthering the reconstruction of events as forensic evidence’
4
Wikipedia
Branch of forensic science encompassing the recovery and investigation of material found in digital devices, often in relation to computer crime.
5
Technopedia
The process of uncovering and interpreting electronic data for use in a court of law. The goal of the process is to preserve any
evidence in its most original form while performing a structured investigation by collecting, identifying and validating the digital information for the purpose of reconstructing past events.          
6
Benni Mutiara
Digital forensic adalah suatu aplikasi dari ilmu pengetahuan untuk mengidentifikasi, mengoleksi, menganalisa dan menguji bukti-bukti digital pada saat pemeliharaan sifat integritasnya. Dimana informasi menjadi bukti pemeliharaan integritas tersebut.


Kesimpulan dari berbagai sumber yang menjelaskan digital forensic;

Digital Forensic Merupakan kegiatan mengekstrak(mengidentifikasi, mengoleksi, menganalisa dan menguji bukti – bukti digital) bukti dari komputer atau perangkat digital lainnya yang biasanya melibatkan mengekstraksi isi dari file dan menafsirkan maknanya.

Sumber

Indrajit Ray,Sujeet Shenoi. Advances in Digital Forensics IV

http://www.ehow.com/about_5504910_definition-digital-forensics.html


http://www.slideshare.net/BambangKaryadi/digital-forensic-digital-forensic


Selasa, 18 Agustus 2015

Menggunakan metode Occam’s Razor, Alexiou Principle & Menganalisa Masalah menggunakan (5W+1H) dalam salah satu contoh kasus Ann Skips Bail

Occam’s Razor


Occam’s Razor pertama kali muncul justru dalam karya, Sir William Rowan Hamilton (1805–1865), ditahun 1852. 6 abad setelah William Ockham wafat. Occam’s Razor kini sangat populer digunakan dalam berbagai cabang keilmuan. Mulai dari kedokteran, biologi, fisika sampai kepada filsafat dan teknologi. Occam’s Razor menjadi pilar pemikiran populer karena ‘simplicity’ sendiri menawarkan opsi yang lebih praktis. Kalau misalnya ada dua teori untuk menjelaskan satu fenomena. Dan yang satu lebih ‘simple’ daripada satunya, maka yang ‘simple’ cenderung yang diadopsi. Semata karena ia menawarkan penjelasan yang lebih mudah dan praktis. Walaupun Occam’s Razor diperdebatkan karena mitos ‘simplicity’ bukanlah kesempurnaan. Albert Einstein sendiri di tahun 1933 memperingatkan bahwa “"Theories should be as simple as possible, but no simpler." Namun uniknya Occam’s Razor bertahan hingga kini, menjadi sebuah disiplin untuk berpikir sederhana. Tak heran apabila muncul kemudian sebuah ungkapan populer KISS principle yaitu “Keep it Simple, Stupid”.

Occam menyayakan bahwa: “Plurality should not be posited without necessity“, artinya semua asumsi yang banyak, berlebihan, atau kompleks seharusnya tidak diungkapkan ketika berargumentasi ketika ada asumsi lain yang lebih sederhana, lebih sedikit jumlahnya dan bisa diuji secara empirik. Memang mungkin bahwa asumsi yang jumlahnya sedikit itu bukan sesuatu yang lebih benar secara asbolut, tapi asumsi yang sederhana ini jelas merupakan jalan terbaik untuk membangun suatu argumentasi ilmiah yang logis dan teruji.

Pengertian kata “razor” yang berarti silet mengandung makna bahwa asumsi yang berjumlah banyak, kompleks dan susah teruji sebaiknya “dicukur” atau dibuang, dan gunakan hanya asumsi yang sederhana, berjumlah sedikit dan bisa diuji. Sekarang kita gunakan prinsip Occam’s Razor ini dalam berargumentasi agar memberikan deskripsi yang lebih bagus tentang makna penggunaannya.


Alexiou Principle

Alexiou Principle merupakan Prinsip Investigasi yang dibuat oleh Mike Alexio, ada 4 metode yang digunakan :

1. What question are you trying to answer?
2. What data do you need to answer that question?
3. How do you extract that data?
4. What does that data tell you?


5w1h

kasus ini menggunakan pendekatan metode 5w1h diantaranya;
  • Who (siapa)
Merupakan pertanyaan yang akan mengandung fakta yang berkaitan dengan setiap orang yang terkait langsung atau tidak langsung dengan kejadian. Disni akan terliha, nama-nama yang terlasuk dalam lingkup berita yang seadang dibicarakan.
  • What (apa)

Merupakan pertanyaan yang akan menjawab apa yang terjadi dan akan mendorong wartawan untuk mengumpulkan fakta yang berkaitan dengan hal-hal yang dilakukan oleh pelaku maupun korban dalam suatu kejadian.
  • Why (mengapa)

Akan menjawab latar belakang atau penyebab kejadian. Meski jarang, why bisa dipakai untuk membuka sebuah berita atau menjadi lead berita.

  • Where (dimana)

Menyangkut tempat kejadian. Tempat kejadian bisa tertulis detail atau hanya garis besarnya saja. Biasanya, bila berita berasal dari tempat terkenal, maka penulisannya tidak terlalu mendetail.

  • When (Bilamana)
Menyangkut waktu kejadian. Waktu yang tertera tidak sebatas tanggal, tapi dapat ditulis hari, jam, bahkan menit saat berlangsung sebuah kejadian.
  • How (bagaimana)

Akan memberikan fakta mengenai proses kejadian yang diberikan. Bisa menceritakan alur kejadian bahkan suasana saat suatu kejadian yang diberitakan tengah berlangsung.


Soal Contoh Kasus

Soal ini merupakan contoh kasus soal kontes yang ada di http://forensicscontest.com/.
Anda penyidik forensik. Misi Anda adalah untuk mencari tahu apa Ann email, di mana dia pergi, dan memulihkan bukti termasuk:

1. What is Ann’s email address?
2. What is Ann’s email password?
3. What is Ann’s secret lover’s email address?
4. What two items did Ann tell her secret lover to bring?
5. What is the NAME of the attachment Ann sent to her secret lover?
6. What is the MD5sum of the attachment Ann sent to her secret lover?
7. In what CITY and COUNTRY is their rendez-vous point?
8. What is the MD5sum of the image embedded in the document?

Tool yang digunakan dalam Investigasi kasus ini ialah software Wireshark yang menganalisa file.pcap

1. Pertama buka wireshark yang dan pilih file.pcap


beikutnya follow tcp stream pada ip address 192.168.1.159.


disini soal no 1 telah terjawab dimana email yang digunakan Ann's adalah sneakyg33@aol.com. tetapi password yang digunakan Ann's pada sneakyg33@aol.com masih terenkripsi Base64. maka dari itu diperlukan suatu website yang dapat memecahkan enkripsi tersebut agar password yang digunakan oleh Ann' tersebut muncul. website yang dapat digunakan contohnya https://www.base64decode.org/ website tersebut dapat menerjemahkan enkripsi Base64.

dan terlihat bahwa enkripsi base64 pada authentic login NTU4cjAwbHo= pada wireshark adalah 558r00lz
jawaban soal no 2 telah terjawab yaitu 558r00lz.

soal no 3 yaitu What is Ann’s secret lover’s email address?. soal tersebut dapat dijawab dengan cara mencari satu persatu pada ip address pada file.pcap pada wireshark
dan pada ip address source 192.168.1.159 ke destination 64.12.102.142 terlihat email dari Ann's kepada cinta rahasianya ialah mistersecretx@aol.com


untuk soal no 4 yaitu What two items did Ann tell her secret lover to bring? yaitu melihat lagi source 192.168.1.159 ke destination 64.12.102.142 dengan men-scroll kebawah dan terlihat percakapan antara Ann' kepada cinta rahasianya yaitu Hi sweetheart! Bring your fake passport and a bathing suit. jadi barang yang Ann' suruh kepada cinta rahasianya yaitu fake passport and a bathing suit.


untuk soal 5 yaitu What is the NAME of the attachment Ann sent to her secret lover? apakah nama file yang dikirimkan Ann kepada cinta rahasianya, yaitu dengan cara cukup men-scrool kebawah follow tcp stream source 192.168.1.159 ke destination 64.12.102.142 dan ditemukan hasil berikut ada follow tcp stream.


dan terlihat nama file yang dikirim oleh Ann' adalah secretrendezvous.docx

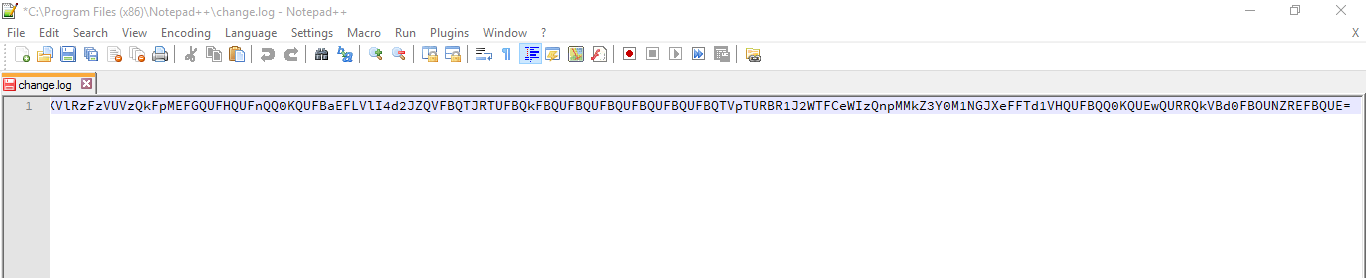
dan untuk menjawab soal 6 membutuhkan bantuan software lain, yaitu Notepad ++ dan Hashclac

dengan mengambil bagian UEsDBBQABgAIAAAAIQDleU dan seterusnya ke dalam notepad ++


ctrl a pada halaman tersebut dan gunakan base64 decode dengan cara Plugins>MIME Tools>Base64 Decode. dan didapat hasil berikut ini ctrl a pada halaman tersebut, copy dan paste ke Hashcalc


pada hashcalc pilih data format lalu text string dan didapat hasil berikut;


Terlihat bahwa md5 pada file tersebut adalah b4239620009ebfcf02ad15bf13dade9a

soal no 7 adalah In what CITY and COUNTRY is their rendez-vous point?
map berikut menunjukan tempat untuk membukikan barang tersebut akan dikirim yaitu di Playa Del Carmen, Mexico.


soal no 8 What is the MD5sum of the image embedded in the document? sama dengan soal no 5 yaitu dengan melihat MD5SUM pada gambar yang dikirim yaitu f218a5c2ec2a242e483807d24d24aaae


Sumber 


Senin, 17 Agustus 2015

Perjalanan Study Tour Ke Bandung


Kegiatan study tour merupakan kegiatan yang termasuk wajib dalam perkuliahan, demi menunjang pengalaman mahasiswa untuk belajar dan memiliki pengalaman. ahasiswa UII jurusan Forensika Digital angkatan IX dan X,  melakukan study tour ke Bandung. pada tanggal 13 juni 2015 peserta study tour yang terdiri dari kurang lebih 37 orang, dan di ketuai oleh Direktur Program Studi Pak Yudi Prayudi,. M.kom beserta rombongan, memulai perjalanan ke bandung dari kampus UII pada pukul 18.40 waktu setempat. Di dalam perjalanan kami ini, kami menempuh waktu perjalanan kurang lebih 10 jam perjalanan. Setelah memasuki daerah jawa barat, kami singgah di tempat peristirahan dan di lanjutkan ke tempat utama kami yaitu kampus ITB-Korea Cyber Security Research & Development Center tepatnya di jalan Jatinangor Bandung. Dan kami pun di sambut hangat oleh rekan-rekan di ITB yang diwakili oleh pak Dr.Ir. Yudi Satria Gondokaryono yang menjabat sebagai Director Of Information System and Technology ITB. 
Dr. Ir . Yudi Satria Gondokarayno menjelaskan info tentang kampus tersebut yang memiliki luas tanah sekitar 60 hektar dan pengalaman beliau selama dalam meniti karir, contohnya beliau pernah melakukan pengembangan pada suatu sistem pada pesawat terbang dan sekaligus penerbangan pertama yang di miliki maskapai penerbangan pertama di Indonesia. Dan dia berpendapat bahwa kerja sama antara korea dan Indonesia dalam membangun kampus ITB-Korea Cyber Security Research & Development Center tersebut merupakan suatu alibi dalam mendapatkan suatu data-data rahasia yang dimiliki oleh Indonesia, tetapi beliau tidak memberikan data tersebut karena dia berpendapat hal tersebut sangat berbahaya bila data tersebut jatuh ke negara lain.
Begitu pula tindak kejahatan cyber dalam dunia bisnis yang mengalami kerugian sebanyak $ 188,242 diantaranya termasuk dalam aksi kejahatan dalam  ;

1. Payment card numbers/data
2. Authentication credential
3. Copyrighted material
4. Medical records
5. Classified information
6. Bank account details
7. Personal information
8. System Information
9. Sensitive organizational data
10. Trade secrets

Pemerintah harusnya mempersiapkan sumber daya manusia yang capable, mengembangkan dan memelihara cybersecurity workforce yang kompetitif dan mampu bersaing secara global.
Program peningkatan kapabilitas SDM  dalam bidang keamanan siber dapat di bagi dalam 3 komponen yaitu ;


Selanjutnya perjalanan kami di lanjutkan dengan menghandiri persentasi PT Bounga Solusi Informatika. Bounga Solusi Informatika sendiri berbasis di Bandung - Indonesia dan didirikan pada tahun 2002, perusahaan yang bereputasi baik dan dapat diandalkan dalam menyediakan berbagai solusi di bidang perangkat lunak (software) dan perangkat keras (hardware) untuk kebutuhan digital forensik dan mobile system, infrastruktur IT, serta pengawasan armada kendaraan berbasis Global Positioning System (GPS) di Indonesia.

Pesatnya perkembangan dunia teknologi informasi di seluruh aspek kehidupan, menjadikan teknologi informasi sebagai kebutuhan yang harus dipenuhi. Kebutuhan efisiensi waktu dan biaya menyebabkan setiap pelaku usaha harus menerapkan teknologi informasi dalam lingkungan kerja. Penerapan teknologi informasi dalam perusahaan akan memudahkan operasional perusahaan serta optimalisasi kinerja dalam upaya memperoleh keuntungan bagi perusahaan.

Saat Teknologi Informasi berkembang semakin maju, Bounga Solusi Informatika mengambil peran penting sebagai penyedia solusi yang terpercaya. Dengan demikian, secara tidak langsung, juga berperan sebagai entitas yang memicu dan mengawal masyarakat dalam memanfaatkan perkembangan teknologi yang semakin pesat. Bounga Solusi Informatika berkomitmen untuk dapat memberikan solusi yang terbaik baik masyarakat sehingga pemanfaatan teknologi dapat berjalan secara optimal dan memberikan manfaat.

berikut contoh hardware yang dimiliki oleh PT Bounga Solusi Informatika dalam hal akuisisi perangkat lunak.


Persentasi tersebut menjelaskan berbagai masalah dalam dunia forensik yang mencakup masalah ditemukan berupa barang bukti digital. Suatu contoh kasus yang disampikan oleh bang Rahmad dalam suatu kasus yang di alami oleh Germangwing. Yang dimana kasus tersebut disebabkan karena aksi bunuh diri seorang pilot dalam menabrakan pesawatnya, ahli forensic telah melakukan analisa kebeberapa perangkat elektronik yang di miliki oleh pilot dan ahli forensic menemukan bahwa ternyata pilot tersebut pernah mencari suatu pencarian dimana di web browser bagaimana melakukan penabrakan pesawat dan berbagai masalah lainnya yang menyangkut masalah bukti digital dan cara langkah-langkah suatu akuisisi yang sering diterapkan di PT.Bounga.
Selanjutnya pemaparan yang di sampaikan oleh Hendri Juwanto yang merupakan perwakilan penyidik Cybercrime direktorat Reserse Polda Jabar yang menjelaskan beberapa penanganan dalam menangani kasus kejahatan cyber, termasuk dalam mekanisme bagaimana mendapatkan komunikasi antar percakapan dalam aplikasi bbm, mengingat aplikasi bbm ialah aplikasi chatting yang memiliki server diluar negeri, maka dari itu dalam mendapatkan percakapan dalam media social bbm tersebut harus menggunakan surat pengajuan dari pihak kepolisian ke luar negeri.
Setelah mengikuti persentasi tersebut rombongan kami melanjutkan suatu perjalanan ke tempat objek wisata alun-alun kota bandung dan sekitar kurang lebih 3 jam pada pukul 22.00 melajutkan perjalanan untuk pulang ke Jogjakarta.

Sabtu, 15 Agustus 2015

REKONSTRUKSI RECOVERY FILE MENGGUNAKAN SOFTWARE RECUVA


1. SOAL

Buatlah rekonstruksi recovery file yang berada dalam sub folder dalam sistem operasi windows.

  • Siapkan file: doc, ppt, mkv, zip rar, dan simpan dalam folder.
  • Lakukan analisis dan proses dari recovery data-data tersebut.
  • Tuliskan dalam format written formal report.


Hasil Rekonstruksi dapat di download di link berikut ;


https://www.dropbox.com/s/obaz8l1jbg8adub/tugas.doc?dl=0